
Parte do guia Tecnologia · Biometria
Biometria bancária: como funciona e é segura?
Anúncio
A senha morreu — longa vida ao seu rosto. A biometria troca “algo que você sabe” (senhas, que vazam, são esquecidas e caem em phishing) por “algo que você é” (corpo, que está sempre com você). Bancos e o gov.br já autenticam milhões de brasileiros por digital e face todos os dias. Mas o corpo como senha tem um preço: você troca a senha quando vaza; o dedo, não.
Neste estudo você vai entender as modalidades, o pipeline técnico, as métricas FAR e FRR, a prova de vida, a LGPD aplicada à biometria e os riscos reais — dos mitos de cinema às falhas documentadas.
O que é biometria: do corpo ao número
Biometria (bio = vida + metria = medida) é o reconhecimento estatístico de características físicas ou comportamentais. Todo sistema, do caixa eletrônico à catraca do condomínio, executa o mesmo pipeline em cinco etapas — e quase todas as falhas nascem em uma delas.
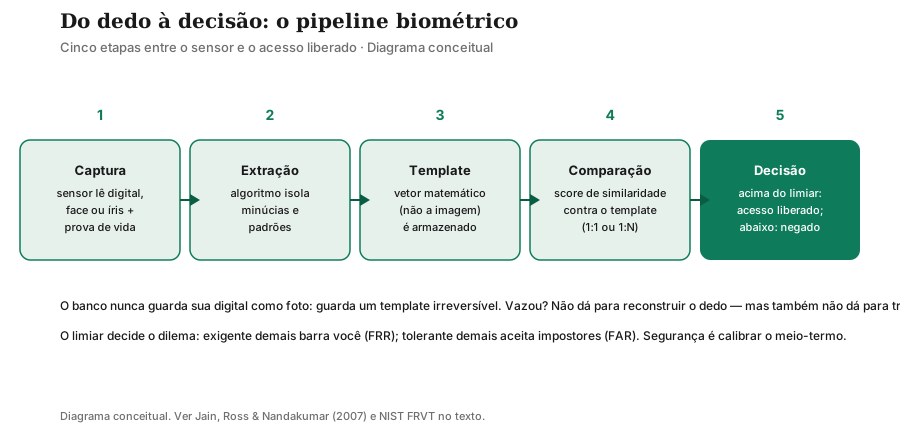
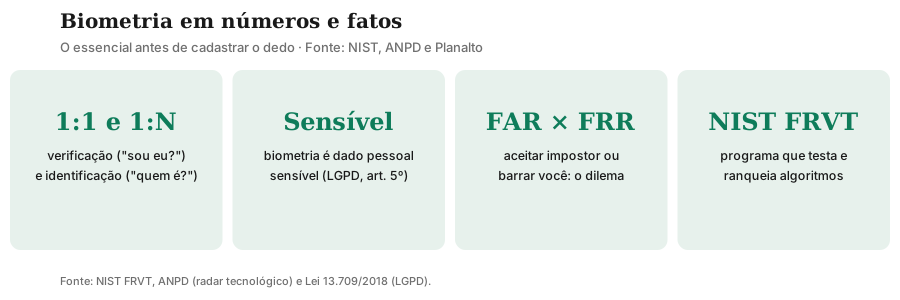
Há dois modos de uso, com riscos distintos. Na verificação (1:1), você diz quem é (digita o CPF, aproxima o cartão) e o sistema confere se a amostra bate com aquele template — é o caso do dedo no caixa eletrônico. Na identificação (1:N), o sistema procura você numa base de milhões sem você se identificar — caso das câmeras de segurança pública. O bancário usa quase sempre 1:1, mais preciso e menos invasivo; 1:N em massa é o que preocupa reguladores e tribunais.
As modalidades: do dedo à íris
| Modalidade | Como funciona | Forças | Fraquezas |
|---|---|---|---|
| Digital | Sulcos e minúcias dos dedos | Barata, madura, onipresente | Desgaste manual, cópia com molde |
| Facial | Geometria do rosto | Sem contato, usa a câmera do celular | Gêmeos, envelhecimento, viés demográfico |
| Íris | Padrão colorido ao redor da pupila | Altíssima unicidade, estável | Sensor caro, óculos e cooperação |
| Retina | Vasos do fundo do olho | Dificílima de falsificar | Invasiva, desconfortável, rara |
| Vascular (palma/dedos) | Veias por infravermelho | Exige sangue fluindo (anti-molde natural) | Sensor dedicado, recadastro após lesão |
| Voz | Timbre e dicção de frase | Natural, por telefone | Ruído, gravação, rouquidão |
| Assinatura | Dinâmica (pressão, velocidade) | Familiar, jurídica | Varia com humor e idade |
No varejo brasileiro venceram digital (caixas, apps, gov.br) e facial (prova de vida no celular, abertura de conta). Por trás delas opera uma camada invisível, a biometria comportamental: ritmo de digitação, ângulo em que você segura o celular, geolocalização habitual e histórico de navegação compõem um perfil de “normalidade” avaliado a cada sessão pelos motores antifraude. Desvio brusco — login às 3h de outro estado num aparelho novo — eleva o risco e dispara desafio extra, mesmo com digital correta. Você nunca “cadastrou” esse perfil, mas ele decide silenciosamente metade das suas autenticações: conveniência com custo de vigilância, o dilema resumido. Íris e vascular vivem em nichos de alta segurança (cofres, data centers, alguns caixas). Voz e assinatura comportamental perderam espaço para métodos com menor atrito — ninguém quer repetir frase no meio da agência lotada.
FAR × FRR: o dilema inscrito na matemática
Nenhum sistema biométrico é perfeito porque corpos variam (corte no dedo, gripe, noite mal dormida) e sensores têm ruído. Duas taxas medem o erro: a FAR (false acceptance rate), fração de impostores aceitos, e a FRR (false rejection rate), fração de donos barrados. O limiar de decisão amarra as duas em gangorra:
\(limiar \uparrow \Rightarrow FAR \downarrow,\; FRR \uparrow\)
Exigente demais, o sistema te barra no caixa com pressa; tolerante demais, aceita o primo parecido. Bancos calibram o limiar pelo risco da operação: consulta de saldo tolera FAR maior; transferência de alto valor exige limiar duro — ou segundo fator. É por isso que o app libera o extrato com o rosto e pede senha + SMS para o TED: autenticação adaptativa, calibrando atrito e risco por transação.
A referência mundial de medição é o FRVT, programa do NIST americano que testa algoritmos de reconhecimento facial desde 2017 nas trilhas 1:1 (verificação) e 1:N (identificação), publicando taxas de erro por fornecedor. A lição central dos relatórios: a precisão varia enormemente entre algoritmos — escolher bem o fornecedor importa mais que escolher a modalidade.
Prova de vida: o que separa segurança de enfeite
O ataque mais barato contra facial é uma foto — e contra digital, um molde de silicone. A defesa se chama prova de vida (liveness): exigir sinais de corpo vivo — piscar, virar o rosto, textura de pele em 3D, fluxo sanguíneo no infravermelho. Sistemas sem liveness são teatro: qualquer impressão decente passa. Sistemas com liveness ativa (desafio-resposta) ou passiva (análise de textura e profundidade) barram foto, vídeo e máscara simples — restando ataques caros (máscara 3D hiper-realista) que não compensam para contas comuns.
O mito do cinema — “cortar o dedo para abrir a conta” — morre aqui duas vezes: sensores vasculares e bons ópticos detectam fluxo e condutividade, e o sequestro-relâmpago com biometria coagida é crime de roubo qualificado com penas duras, além de deixar rastro biométrico do autor. O risco real não é hollywoodiano: é o vazamento de bases de templates e o uso sem consentimento — temas da próxima seção.
Anúncio
LGPD: seu corpo é dado sensível
A Lei 13.709/2018 classifica, no art. 5º, II, o dado biométrico como dado pessoal sensível — mesma categoria de origem racial, religião e saúde. Consequências práticas: o tratamento exige base legal específica (consentimento destacado, cumprimento de obrigação legal, proteção do crédito, prevenção a fraude, entre as hipóteses dos arts. 11 e seguintes), com finalidade, prazo e direitos informados em linguagem clara. O banco deve dizer para que coleta, por quanto tempo guarda e como você revoga — e a ANPD, que já publicou radar tecnológico sobre biometria e reconhecimento facial, fiscaliza e multa abusos.
Três direitos valem ouro. Acesso e correção: saber que template existe e corrigir dados errados. Revogação: retirar o consentimento e exigir eliminação (salvo guarda legal obrigatória). Não discriminação: o serviço não pode condicionar acesso essencial unicamente à biometria sem alternativa razoável — idoso sem digital legível pelo trabalho rural não pode ficar sem conta. Na dúvida, o caminho é o mesmo do crédito: ouvidoria do banco, ANPD e, se preciso, Judiciário — que já discute limites do reconhecimento facial em espaços públicos.
As bases legais que sustentam a coleta merecem leitura atenta no aviso de privacidade. Bancos costumam invocar prevenção à fraude e cumprimento de obrigação regulatória (o BCB exige controles robustos de autenticação), além do consentimento colhido no onboarding. Desconfie de textos genéricos que pedem “autorização para uso de dados biométricos para melhoria de serviços” sem dizer quais dados, por quanto tempo e com quem compartilham — a LGPD exige finalidade específica, e cláusula aberta é cláusula inválida. A ANPD pode advertir, multar (até 2% do faturamento, teto de R$ 50 milhões por infração) e até proibir o tratamento; empresas condenadas ainda respondem por dano moral coletivo em ações civis públicas.
No Brasil: onde a biometria já é rotina
Três ecossistemas nacionais dependem dela. Nos bancos, a digital abriu caixas eletrônicos há mais de uma década e o rosto abriu contas e autoriza transações no app — com liveness e segundo fator nas operações de valor. No gov.br, a prova de vida facial eleva o selo de confiabilidade da conta (bronze, prata, ouro) e libera serviços como INSS e Receita. Na Justiça Eleitoral, o cadastramento biométrico identifica o eleitor na urna e alimenta a maior base civil do país, usada também para emitir a nova identidade nacional (CIN). Aposentados do INSS fazem prova de vida por facial no app, sem sair de casa. O padrão é claro: onde há escala e fraude, a biometria vira infraestrutura — e a pergunta migra de “usar ou não” para “com que garantias”.
Ataques documentados: como burlam de verdade
Pesquisadores de segurança demonstraram cada elo fraco. Moldes de silicone com cola e pó de grafite enganam sensores ópticos antigos sem liveness — técnica barata, reproduzida em laboratórios do mundo todo. Fotos e vídeos derrubam facial sem prova de vida, inclusive com tablet diante da câmera. Deepfakes em tempo real começaram a mirar verificações remotas (abertura de conta por vídeo), exigindo liveness ativa com desafio aleatório. Vazamentos de bases expõem templates que, combinados com IA generativa, permitem ataques de apresentação sob medida. E o elo mais fraco segue humano: engenharia social — o golpista não quebra sua digital, convence você a aprovar a transação com ela (“só confirme aqui rapidinho”). Nenhum desses ataques torna a biometria inútil; todos mandam o mesmo recado: camada única não existe em segurança séria.
Checklist: endureça sua autenticação em 10 minutos
- Ative a biometria no app do banco (digital + facial) e o bloqueio por inatividade curto.
- Exija segundo fator para Pix e TED acima do seu teto de conforto — senha, token ou SMS somados ao rosto.
- Cadastre chaves Pix aleatórias, nunca CPF ou telefone em anúncios públicos.
- Negue permissão de câmera e microfone a apps que não precisam delas.
- Revogue consentimentos de biometria em serviços que você abandonou (LGPD, art. 18).
- Confira extratos semanalmente: fraude pega no detalhe pequeno antes do grande.
Mitos e riscos reais
| Mito | Veredito | |
|---|---|---|
| “Biometria é infalível” | Mito. FAR e FRR jamais zeram; gêmeos, lesões e envelhecimento degradam | |
| “Foto engana qualquer facial” | Depende. Sem liveness, sim; com prova de vida, o ataque barato morre | |
| “Digital roubada = conta perdida” | Parcial. Template não reconstrói o dedo; o perigo é o uso do template vazado em outro sistema sem liveness | |
| “Banco pode me obrigar” | Não. Dado sensível exige base legal e informação; alternativa deve existir | |
| “É só conveniência, não segurança” | Mito. Elimina phishing e credential stuffing — as maiores causas de fraude no varejo |
O risco estrutural, enfim, é a irreversibilidade: senha vazada se troca em minutos; template vazado acompanha você para sempre, em todos os sistemas que usam aquela modalidade. Daí as três regras de ouro do usuário: (1) prefira biometria no aparelho (template no chip do celular) a biometria no servidor; (2) combine com segundo fator em operações grandes; (3) desconfie de cadastro biométrico fora de app oficial — farmácia e academia não precisam da sua digital.
Para mais sobre autenticação em pagamentos, consulte nossos artigos sobre Pix e Boleto.
Referencial teórico: medir pessoas, desde Galton
A biometria nasce como estatística: Francis Galton (1892) estimou a unicidade das digitais; o sistema de Vucetich (Argentina, 1891) as classificou para identificação criminal — base ainda usada em perícias. A formalização moderna é de Jain, Ross e Nandakumar (Introduction to Biometrics, 2007): todo sistema opera no compromisso entre erro, custo e conveniência, e a escolha da modalidade deve seguir a aplicação, não a moda. O caso-limite da precisão é a íris: o algoritmo IrisCode, de John Daugman (Cambridge), codifica a textura da íris em 256 bytes com capacidade teórica de distinguir bilhões de padrões — por isso fronteiras e programas de identidade nacional de alta segurança a adotam apesar do custo dos sensores. A lição geral atravessa um século, de Galton a Daugman: medir o corpo funciona quando a estatística é honesta sobre o erro — FAR e FRR publicados, testes independentes, limiar calibrado por risco. O NIST, com o FRVT contínuo, transformou o compromisso em números públicos — incluindo o capítulo incômodo dos efeitos demográficos (FRVT parte 3): algoritmos medianos erram mais com mulheres e negros, e sistemas justos exigem teste desagregado, não média global.
Conclusão
Biometria é a melhor resposta que temos ao phishing, ao credential stuffing e às senhas fracas reutilizadas — e, ao mesmo tempo, uma base de dados sensível que exige respeito legal, técnico e institucional. Use sem medo no celular e no banco (com liveness e segundo fator), cobre transparência sobre guarda, prazo e finalidade, e lembre-se da regra de ouro: o corpo autentica, mas é a lei — LGPD, ANPD e Judiciário — que protege você.
Para continuar, leia nossos artigos sobre Pix — onde a autenticação acontece todo dia — e sobre Conta-corrente, a porta de entrada da vida bancária.
Este artigo tem caráter educativo e não constitui recomendação de investimento.
Fontes e referências
- ANPD — Radar Tecnológico: biometria e reconhecimento facial: gov.br/anpd/pt-br
- NIST — Face Recognition Vendor Test (FRVT): nist.gov/programs-projects/face-recognition-vendor-test-frvt
- Planalto — Lei 13.709/2018 (LGPD): planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm
- BCB — Segurança do Pix e autenticação: bcb.gov.br/estabilidadefinanceira/pix
Perguntas frequentes
O que é biometria?
Biometria é mais segura que senha?
O que são FAR e FRR?
E se alguém roubar minha digital?
O banco pode exigir minha biometria?
Reconhecimento facial erra mais com negros?
Anúncio